WireGuard MikroTik RouterOS v7: Dari Handshake ke Routing yang Benar
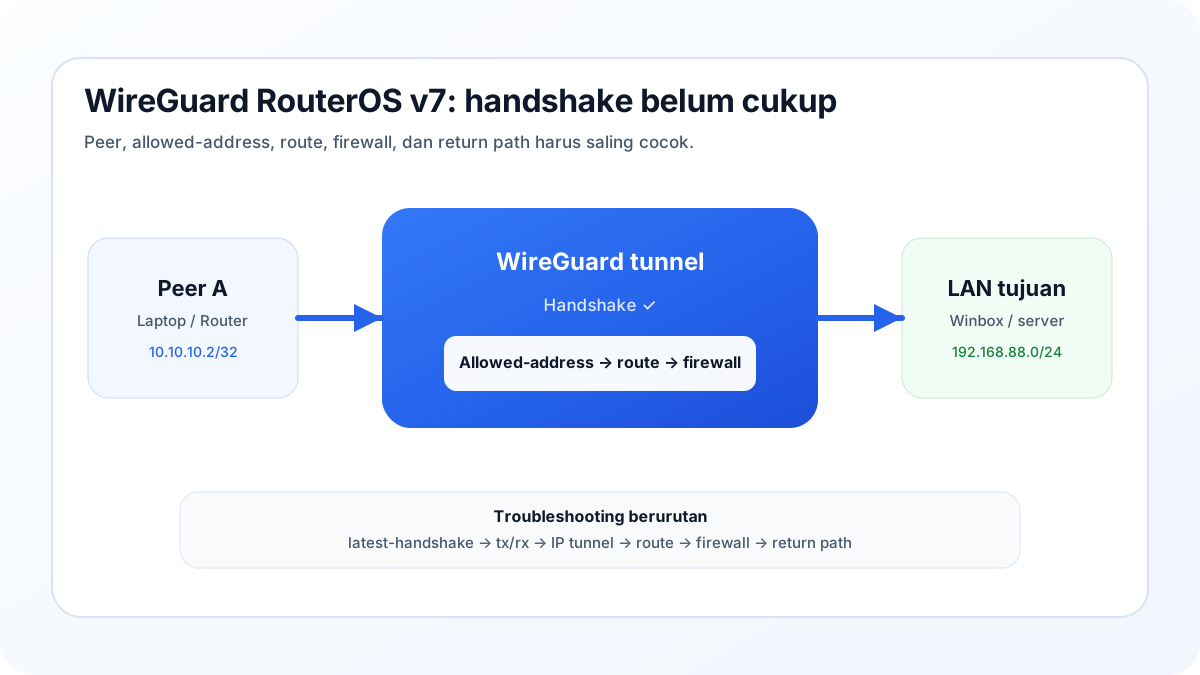
WireGuard di RouterOS v7 relatif sederhana untuk membuat interface dan peer. Bagian yang sering membingungkan justru setelah status handshake muncul tetapi subnet lawan tetap tidak bisa diakses.
Empat lapisan yang harus cocok
- Key/peer: public key pasangan benar.
- Allowed Address: tidak tumpang tindih dan mewakili peer/subnet yang benar.
- Routing: router tahu ke interface mana subnet remote dikirim.
- Firewall: UDP handshake dan traffic tunnel diizinkan sesuai desain.
Handshake tidak sama dengan site-to-site berhasil
Handshake hanya membuktikan kedua endpoint dapat bertukar paket WireGuard. Jika LAN A tidak bisa ping LAN B, periksa route, forward chain, subnet overlap, dan apakah perangkat LAN memiliki return path.
Allowed-address punya dua peran penting
Ia membantu menentukan peer untuk tujuan tertentu dan sekaligus membatasi alamat yang diasosiasikan dengan peer. Konfigurasi yang terlalu luas seperti 0.0.0.0/0 dapat mengubah jalur traffic jika route ikut dibuat tanpa sengaja.
CGNAT dan endpoint
Sisi di balik CGNAT tetap bisa menjadi peer selama ia dapat membuat koneksi keluar ke endpoint yang reachable. Persistent keepalive sering membantu mempertahankan mapping NAT pada sisi client tertentu.
Remote Winbox
Setelah routing tunnel benar, batasi service Winbox agar hanya menerima dari subnet management/VPN, bukan seluruh WAN. Ini menggabungkan kemudahan remote dengan permukaan eksposur yang lebih kecil.
Troubleshooting urut
- cek latest-handshake;
- cek tx/rx;
- ping IP tunnel;
- cek route subnet lawan;
- cek firewall input/forward;
- cek return route pada router/perangkat lawan;
- cek NAT yang mungkin mengubah source secara tidak perlu.
Jika Anda memakai RouterOS 6, baca juga perbedaan script dan fitur RouterOS v6/v7.