Jasa Setting Firewall MikroTik: Aman Tanpa Mengunci Diri Sendiri
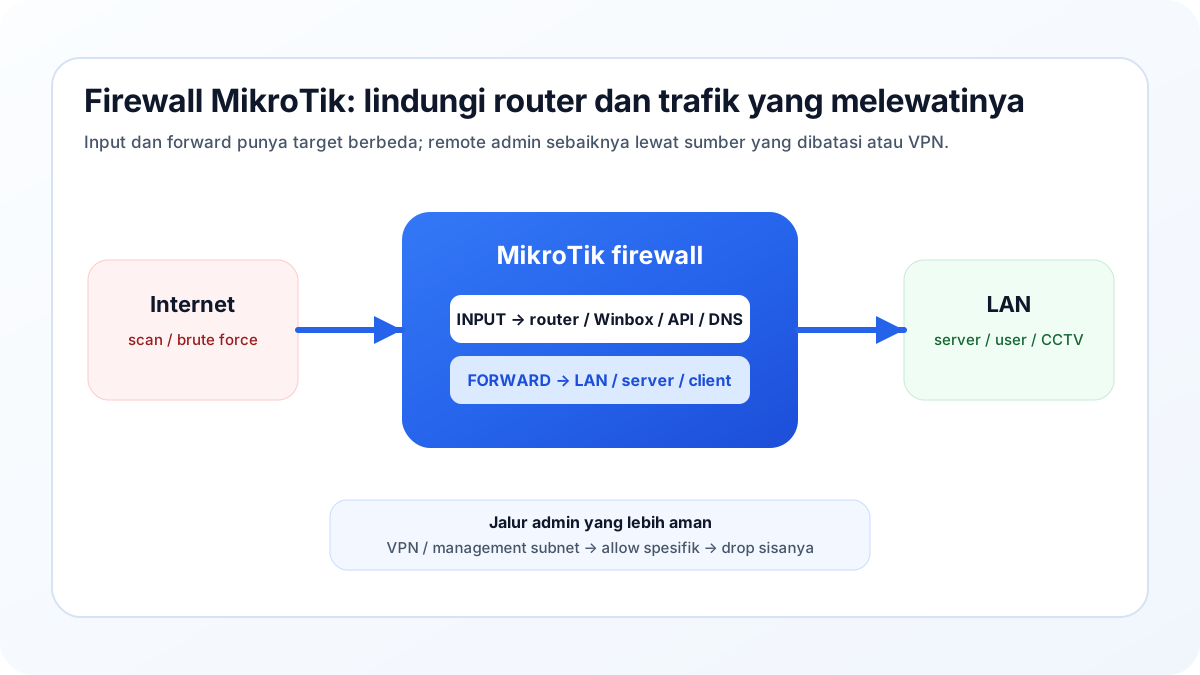
Firewall yang baik bukan firewall dengan rule paling banyak. Tujuannya adalah membatasi akses yang tidak diperlukan sambil mempertahankan trafik bisnis dan jalur administrasi yang sah.
Gunakan jasa setting MikroTik remote. Untuk rule dasar yang ingin dipelajari sendiri, tersedia generator firewall dasar MikroTik.
Bedakan traffic ke router dan traffic melewati router
input melindungi router itu sendiri—Winbox, SSH, API, DNS router. forward mengatur trafik antar-interface/subnet. Mencampur keduanya sering menghasilkan rule yang terlihat benar tetapi melindungi objek yang salah.
Urutan hardening yang lebih aman
- backup/export;
- inventaris service aktif;
- pastikan akses admin yang sah;
- buat address-list sumber admin;
- pasang established/related dan invalid handling;
- batasi service administrasi;
- baru terapkan drop policy yang diuji.
Jangan membuka Winbox ke seluruh internet hanya karena mudah
Jika remote admin diperlukan, lebih baik batasi source tertentu atau gunakan VPN. Untuk koneksi yang berada di balik CGNAT, lihat remote MikroTik melalui tunnel.
NAT bukan firewall
Masquerade membuat translasi alamat; ia bukan pengganti filter policy. Demikian pula port forwarding membuka jalur ke service internal dan harus diikuti pembatasan source bila memungkinkan.
Raw table dan proteksi serangan
RAW dapat membuang trafik tertentu lebih awal, tetapi rule agresif berisiko memblokir traffic valid dan membuat diagnosis lebih sulit. Terapkan berdasarkan kebutuhan dan observasi, bukan menyalin daftar “anti-DDoS” panjang tanpa memahami target.
Bukti selesai
- akses admin dari sumber yang sah tetap berfungsi;
- akses dari sumber yang tidak diizinkan ditolak;
- service tak terpakai dinonaktifkan;
- NAT/port forwarding yang diperlukan tetap bekerja;
- VPN dan monitoring tetap terhubung;
- CPU/log tidak menunjukkan flood akibat rule baru.